
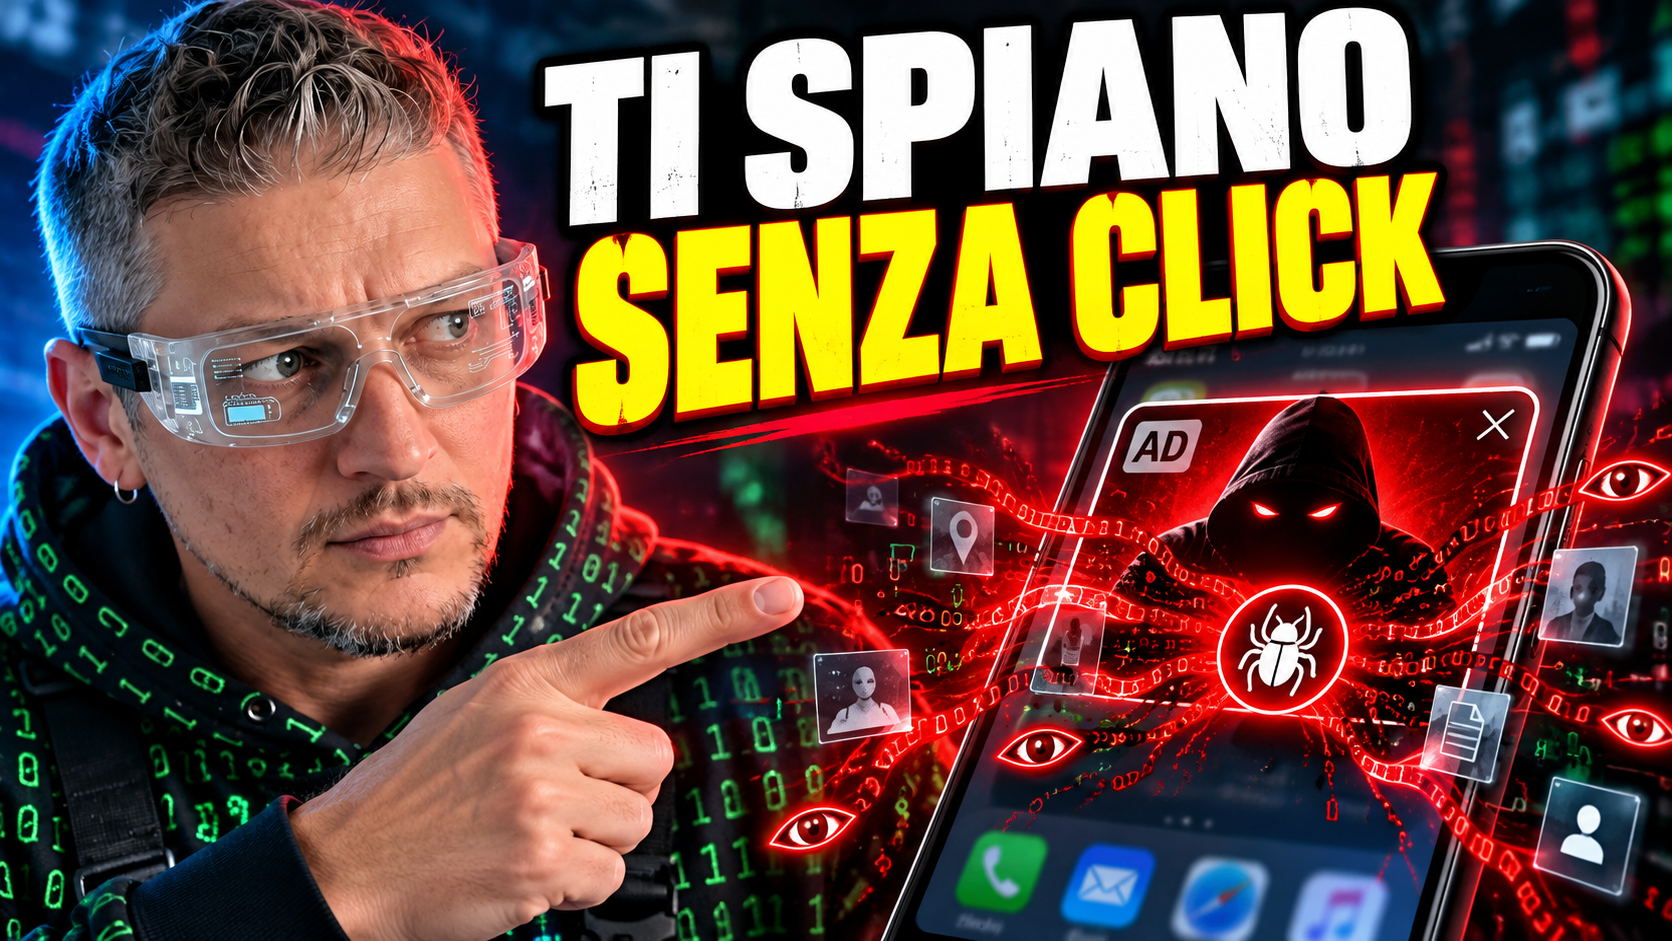
Il 15 ottobre 2026 il Citizen Lab dell’Università di Toronto ha pubblicato il report AdFection: la prima conferma tecnica pubblica di uno spyware zero-click consegnato tramite pubblicità mirata. Il meccanismo è semplice quanto inquietante: basta che un banner venga mostrato sul tuo dispositivo perché, sui bersagli selezionati, parta l’infezione — senza toccare nulla, senza aprire file, senza cliccare. Fino a ieri gli attacchi senza click sfruttavano soprattutto falle nelle app di messaggistica; ora il canale di consegna è l’industria pubblicitaria stessa. Vediamo cos’è AdFection, come funziona, chi c’è dietro e come ridurre il rischio.
In breve (TL;DR)
- AdFection è il primo caso provato tecnicamente di spyware zero-click consegnato tramite pubblicità mirata (report Citizen Lab, 15/10/2026).
- Non serve alcun click: basta che il banner venga visualizzato perché, sui bersagli selezionati, parta l’infezione.
- Dietro c’è Discover-Tech, azienda israeliana che faceva da ponte verso spyware mercenari come Candiru; colpite almeno 45 utenze ad Al Jazeera.
- Gli annunci sono passati su oltre 75.000 app e 120.000 siti; tra le reti con impression anche Camera dei deputati, Ministero della Difesa e Banca d’Italia.
- Attenzione: un’impression non significa infezione, ma indica profilazione e un rischio concreto.
Cos’è AdFection e come funziona lo spyware zero-click
AdFection è una tecnica che sfrutta la normale pubblicità online per installare spyware su un dispositivo preso di mira, senza che la vittima clicchi o scarichi nulla. Il nome è stato coniato dal Citizen Lab nel report AdFection, che ne ha pubblicato la prima dimostrazione tecnica pubblica.
Il flusso di un attacco spyware zero-click via banner segue tre passaggi:
- Discover-Tech vince un’asta pubblicitaria e un suo banner viene caricato in un’app o in un sito aperto sul dispositivo (a volte l’annuncio non è nemmeno visibile).
- Il banner contiene uno script che contatta un server di Discover-Tech (il NOAS server) e gli invia l’identificativo pubblicitario del dispositivo.
- Il server decide in base a IP e ad ID: se il dispositivo è un bersaglio restituisce codice JavaScript che avvia l’exploit e installa lo spyware; altrimenti risponde con zero byte. Così il codice malevolo non viene mai condiviso con le reti pubblicitarie.
Perché la pubblicità è diventata un vettore d’attacco
Ogni volta che apri un’app o una pagina parte un’asta in tempo reale (real-time bidding) che decide quale annuncio mostrarti. In quella frazione di secondo il dispositivo trasmette già identificativo pubblicitario, indirizzo IP e informazioni sul sistema. Ed è qui il punto critico: un annuncio non è solo un’immagine, può contenere codice eseguito nel browser o nell’app mentre il banner è a schermo.
Chi controlla quel codice può inviarlo in modo mirato a una singola persona. È lo stesso principio del malware mascherato da normali utility di sistema, solo spostato dentro l’ecosistema pubblicitario — dove i controlli, come dimostra il report, hanno fallito.
Chi c’è dietro: Discover-Tech, Controlium e Candiru
Il perno è Discover-Tech, azienda israeliana che si presentava come un normale operatore pubblicitario ma che, secondo il Citizen Lab, funzionava da ponte tra l’industria degli annunci e quella dello spyware mercenario. La sua piattaforma Controlium permetteva ai clienti di selezionare un bersaglio per identificativo pubblicitario, cookie o indirizzo IP e di infettarlo nel momento in cui il banner veniva mostrato.
Tra i clienti figura Candiru (ribattezzata Integrity Labs), noto fornitore di spyware mercenario. Il Citizen Lab collega con alta confidenza a questa catena l’infezione di almeno 45 dispositivi nella redazione di Al Jazeera, tra il 2024 e il 2025. Come già visto con una backdoor nascosta in un’offerta di lavoro, gli attaccanti sfruttano canali che diamo per affidabili.
Quanto è diffuso: i numeri del report
Analizzando quasi quattro miliardi di record d’asta della piattaforma di Discover-Tech (marzo–giugno 2026), i ricercatori hanno rilevato annunci con script d’attacco mostrati su 75.373 app Android/iOS e 120.768 siti web. Gli annunci sono comparsi in app diffuse — player video, messaggistica, meteo, persino app di studio e giochi — e su testate molto note.
Soprattutto, le impression hanno toccato reti sensibili: ministeri della difesa, agenzie cyber nazionali e organizzazioni come NATO e UE. In Italia il report elenca impression sulle reti di Banca d’Italia, Camera dei deputati e Ministero della Difesa.
| Zero-click via messaggistica | Zero-click via pubblicità (AdFection) | |
|---|---|---|
| Innesco | Ricezione di un messaggio | Visualizzazione di un annuncio |
| Serve il contatto della vittima? | Sì (numero/ID) | No, basta l’ID pubblicitario |
| Superficie colpita | Singola app | Reti pubblicitarie su app e siti |
| Difesa principale | Patch dell’app | Molto più difficile: è l’ecosistema ads |
Un chiarimento doveroso: la presenza di un’impression non prova un’infezione. Indica però profilazione e un rischio concreto, che il Citizen Lab invita a verificare caso per caso.
Cosa è stato fatto e come proteggersi
Dopo la segnalazione, all’inizio di ottobre 2026 Google, IAB Europe, Beeswax, Vungle (Liftoff) ed Eskimi hanno rimosso o disconnesso Discover-Tech dall’ecosistema pubblicitario. È un primo argine, ma il problema di fondo — un annuncio che esegue codice — resta strutturale.
Cosa puoi fare, a livello pratico:
- Aggiorna sistema operativo e app: gli exploit zero-click puntano a vulnerabilità, spesso già corrette da una patch.
- Limita il tracciamento pubblicitario e resetta periodicamente l’ID pubblicitario del telefono.
- Valuta un ad-blocker o un DNS filtrante, soprattutto sui dispositivi più esposti.
- Occhio alle app zeppe di SDK pubblicitari: sul mobile il rischio non è teorico, lo abbiamo visto con spyware Android come GhostSpy.
- Per reti aziendali o sensibili: trattare la pubblicità comportamentale come una superficie d’attacco, con segmentazione e filtraggio in uscita.
Ti è utile questo tipo di analisi su spyware e difesa?
Sul canale approfondisco attacchi reali e contromisure pratiche. Iscriviti su YouTube @tuttelevitediunmaker e sostieni il progetto su Patreon. #tuttelevitediunmaker
Domande frequenti
Cos’è AdFection?
AdFection è una tecnica di attacco che consegna spyware tramite pubblicità mirata, senza bisogno di un click. Il nome è stato coniato dal Citizen Lab, che il 15 ottobre 2026 ne ha fornito la prima conferma tecnica pubblica, documentando l’uso dello spyware di Candiru contro Al Jazeera.
Come fa una pubblicità a infettare senza click?
Un annuncio può contenere codice eseguito quando il banner è a schermo. Nel caso AdFection lo script contatta un server dell’attaccante, invia l’ID pubblicitario del dispositivo e, se è un bersaglio, riceve il codice che avvia l’exploit. La semplice visualizzazione dell’annuncio è sufficiente.
Se vedo una di queste pubblicità sono infetto?
No. Il Citizen Lab è esplicito: un’impression indica al massimo profilazione, non un’infezione certa. Solo in alcuni casi l’annuncio porta all’esecuzione di codice malevolo. Resta però un segnale di rischio da non ignorare.
Chi è stato colpito da AdFection?
Il caso provato riguarda almeno 45 dispositivi di Al Jazeera. Le impression hanno toccato inoltre reti governative in molti Paesi, NATO e UE comprese; in Italia Banca d’Italia, Camera dei deputati e Ministero della Difesa.
Come mi proteggo dallo spyware tramite pubblicità?
Tieni aggiornati sistema e app, limita e resetta l’ID pubblicitario, valuta ad-blocker o DNS filtranti e diffida delle app con troppi SDK pubblicitari. Per le reti aziendali, tratta la pubblicità comportamentale come una vera superficie d’attacco.
Conclusione
AdFection segna un salto di qualità: la pubblicità comportamentale non è più soltanto un tema di privacy, ma un vero vettore di intrusione. La buona notizia è che le contromisure di base — aggiornamenti, igiene degli ID, filtri — riducono molto il rischio. La cattiva è che il problema è sistemico e riguarda l’intera filiera degli annunci.
E tu, tratteresti la pubblicità online come una possibile superficie d’attacco? Dimmelo nei commenti. #tuttelevitediunmaker
tuttelevitediunmaker
Professionista IT | AI & Cybersecurity | Creator YouTube
Lavoro ogni giorno con sistemi, sicurezza ed elettronica e sul canale smonto attacchi reali per renderli comprensibili. Niente allarmismo: fatti verificati e contromisure applicabili. Trovi tutto su YouTube e Patreon.
Scopri di più da TUTTELEVITEDIUNMAKER NEWS
Abbonati per ricevere gli ultimi articoli inviati alla tua e-mail.